5Gの普及が進む現在でも、LTE(Long Term Evolution)は世界中の数十億台のデバイスを支えるモバイル通信の基盤であり続けています。モバイルネットワーク、IoTデバイス、通信キャリアのセキュリティに携わるエンジニアにとって、端末からインターネットまでLTEがどのようにトラフィックを実際にルーティングしているのか、そしてそのアーキテクチャのどこに脆弱性があるのかを理解することは不可欠です。本記事では、LTEのコアネットワークアーキテクチャ、接続確立のフロー、そして代表的なセキュリティ上の弱点について解説します。
LTEネットワークアーキテクチャの概要
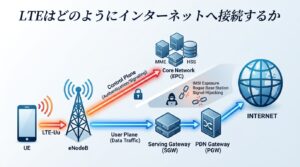
LTEのネットワークは大きく2つの領域に分かれます。無線アクセスネットワーク(E-UTRAN)とコアネットワーク(Evolved Packet Core、EPC)です。
- UE(User Equipment) – スマートフォンやIoTデバイス
- eNodeB – 基地局。無線送受信と一部のレイヤー2/3機能を担当
- MME(Mobility Management Entity) – シグナリング、認証、モビリティ管理を担当
- SGW(Serving Gateway) – ユーザーデータパケットのルーティング・転送を担当
- PGW(PDN Gateway) – 外部ネットワーク(インターネット)への出口
- HSS(Home Subscriber Server) – 加入者の識別情報・認証データを保持
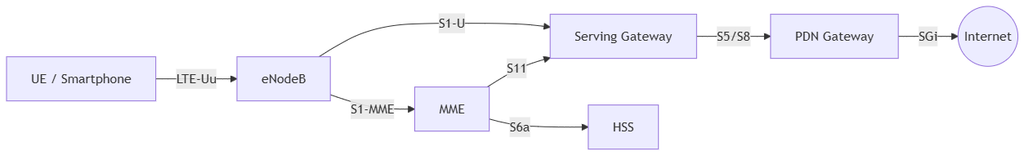
このアーキテクチャ上には、論理的に分離された2つのプレーンが存在します。
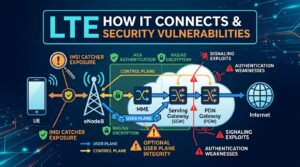
- 制御プレーン(Control plane) – 認証、モビリティ、セッション確立のためのシグナリング(UE→eNodeB→MME→HSS)
- ユーザープレーン(User plane) – 実際のデータトラフィック(UE→eNodeB→SGW→PGW→インターネット)
この分離はセキュリティの観点でも重要です。制御プレーンとユーザープレーンでは保護の仕組みが異なり、一方の弱点が必ずしももう一方の弱点に直結するわけではありません。ただし、後述するように、両方とも既知の課題を抱えています。
デバイスはどう接続するか:Attach Procedure
UEがインターネットへパケットを1つ送るより前に、必ずAttach Procedureを完了させる必要があります。これは識別情報の解決・相互認証・ベアラ確立を組み合わせた手続きです。
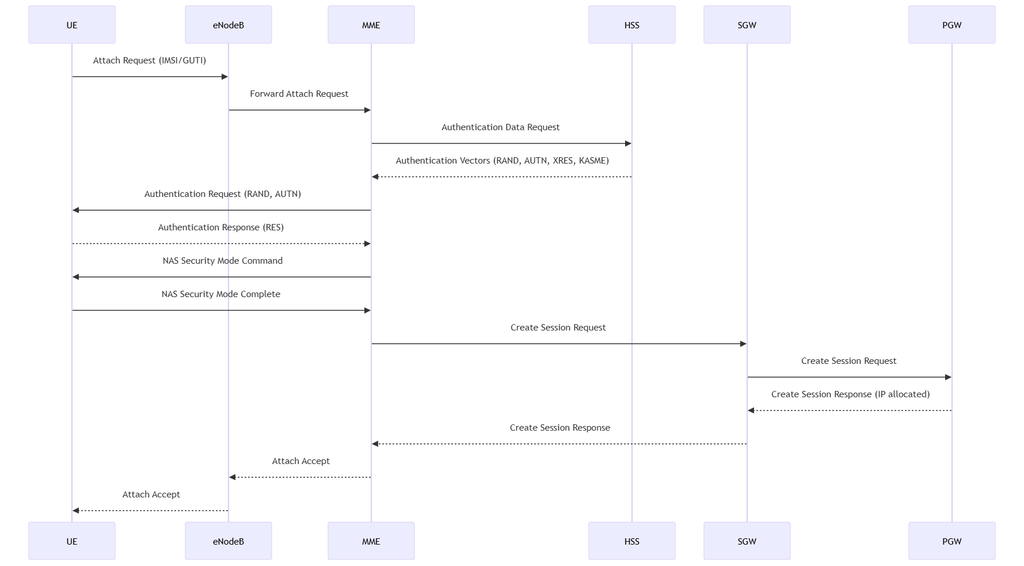
主なステップは以下の通りです。
- 識別(Identification) – UEは自身のIMSI(あるいは以前割り当てられた一時識別子であるGUTI)を送信します。永続的な識別子(IMSI)を繰り返し送信することを避けるためです。
- 相互認証(EPS-AKA) – MMEはHSSから認証ベクトルを取得し、UEにチャレンジを送ります。UEは正しい秘密鍵を保持していることを証明し、ネットワーク側もAUTNトークンを通じて自身の正当性をUEに証明します。
- NASセキュリティ設定 – シグナリングメッセージ用の暗号化方式(EEA)と完全性保護方式(EIA)がネゴシエートされます。
- ベアラ確立 – SGWとPGWがデフォルトのEPSベアラを作成し、PGWがIPアドレスを割り当てます。ユーザーデータ用にエンドツーエンドでGTPトンネルが設定されます。
これが完了すると、ユーザーデータはGTP-U(GPRS Tunneling Protocol – User plane)トンネルを通じて流れます。UE→eNodeB→SGW→PGW→インターネットという経路で、各ホップがパケットを確立済みトンネルにカプセル化して転送します。
LTEのセキュリティ機構
LTEの設計には、いくつかの保護機構が組み込まれています。
- UEとネットワーク間の相互認証を行うEPS-AKA
- NASおよびAS(Access Stratum)の暗号化・完全性保護 – EEA(EPS Encryption Algorithm)、EIA(EPS Integrity Algorithm)を使用(一般的にSNOW 3G、AES、ZUCベース)
- 無線区間でのIMSI露出を減らすための一時識別子(GUTI)
- 鍵階層構造 – K→CK/IK→KASME→KeNB→NAS/ASキーという鍵チェーンにより、単一の鍵が漏洩した場合の影響範囲を限定
既知の脆弱性
こうした保護機構がある一方で、LTEにはいくつかの広く知られた弱点が存在します。
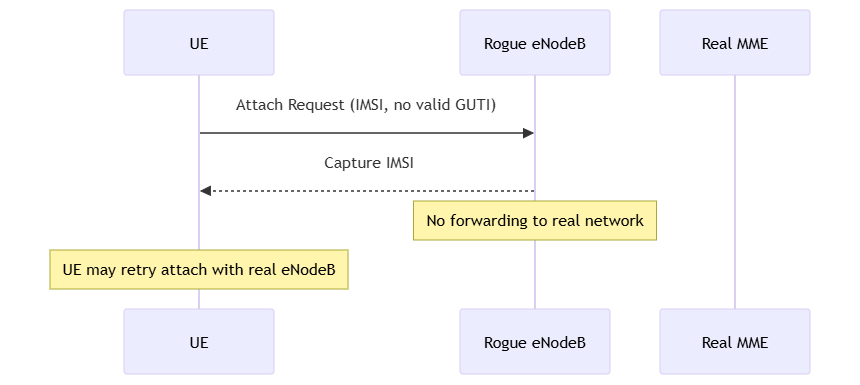
- 初回Attach時のIMSI露出 – 有効なGUTIを持たない場合(初回接続時や、特定のリセット後など)、UEは永続的なIMSIを平文で送信する必要があります。これがIMSIキャッチャー攻撃の基盤となっており、偽の基地局が正規のeNodeBになりすまして加入者の識別情報を収集します。
- Attach前の無線層における相互認証の欠如 – UEはシグナリング開始前にeNodeBの正当性を完全には検証できないため、偽基地局攻撃が成立してしまいます。これはダウングレード攻撃(UEを暗号方式の弱い2G/3Gへ強制的に移行させる攻撃)にも利用され得ます。
- SS7・Diameterのシグナリング脆弱性 – キャリア間シグナリングやローミングに使用されるこれらのプロトコルは、閉じた信頼済みネットワークであることを前提に設計されています。相互接続点へのアクセスを許すと、位置情報の追跡、通話・SMSの傍受、加入者プロファイルの改ざんなどが可能になる場合があります。
- ユーザープレーンにおける完全性保護のオプション扱い – 制御プレーンとは異なり、LTEのユーザープレーンデータは通常暗号化はされますが、デフォルトでは完全性保護がされていません。これにより、特定のパケット注入・改ざん攻撃(aLTEr攻撃などの研究で実証済み)の余地が生まれます。
- ビディングダウン攻撃・null暗号攻撃 – 一部のネットワーク/デバイスの実装上の欠陥により、攻撃者がセッションの暗号化を弱いものに、あるいは無効化させることを強制できる場合があります。
LTEと5Gの比較:簡単な補足
5GはLTEの弱点のいくつかをアーキテクチャレベルで解決しています。SUPI(Subscription Permanent Identifier、永続加入者識別子)は決して平文で送信されず、公開鍵暗号を用いてSUCI(Subscription Concealed Identifier)として秘匿化されます。これにより、IMSIキャッチャーを可能にしていた平文IMSI問題が解消されます。また、5G Standalone(SA)ではユーザープレーンの完全性保護が必須化され、認証のためのより堅牢なセキュリティアーキテクチャ(SEAF、AUSF)が導入されています。とはいえ、現在の5G展開の多くはNon-Standalone(NSA)モードで運用されており、これはLTEコアに依存し続けています。つまり、LTEの既存の脆弱性は今後もしばらく現実的な課題であり続けることになります。
まとめ
LTEのアーキテクチャは、無線アクセス・モビリティ管理・パケットルーティングを見事に分離し、加入者を保護するための明確に定義された認証と鍵階層構造を用いています。しかし、初回の識別情報露出やユーザープレーンの完全性保護がオプション扱いであることなど、設計上のトレードオフが実際に悪用可能なギャップを残しています。これらは学術研究と実際の攻撃事例の両方で実証されています。LTE上でシステムを構築・保護するエンジニアにとって、このAttachフローとその弱点を理解することは単なる知識ではなく、SIMプロビジョニング、ローミングセキュリティ、IoTデバイスのハードニングといった意思決定に直結する実践的な知見です。

コメント